CMS・セキュリティ
CMSアイソレーション
企業のWebサイトは、情報発信だけでなく、問い合わせ、資料請求、マーケティング、顧客とのコミュニケーションを支える重要な事業基盤です。
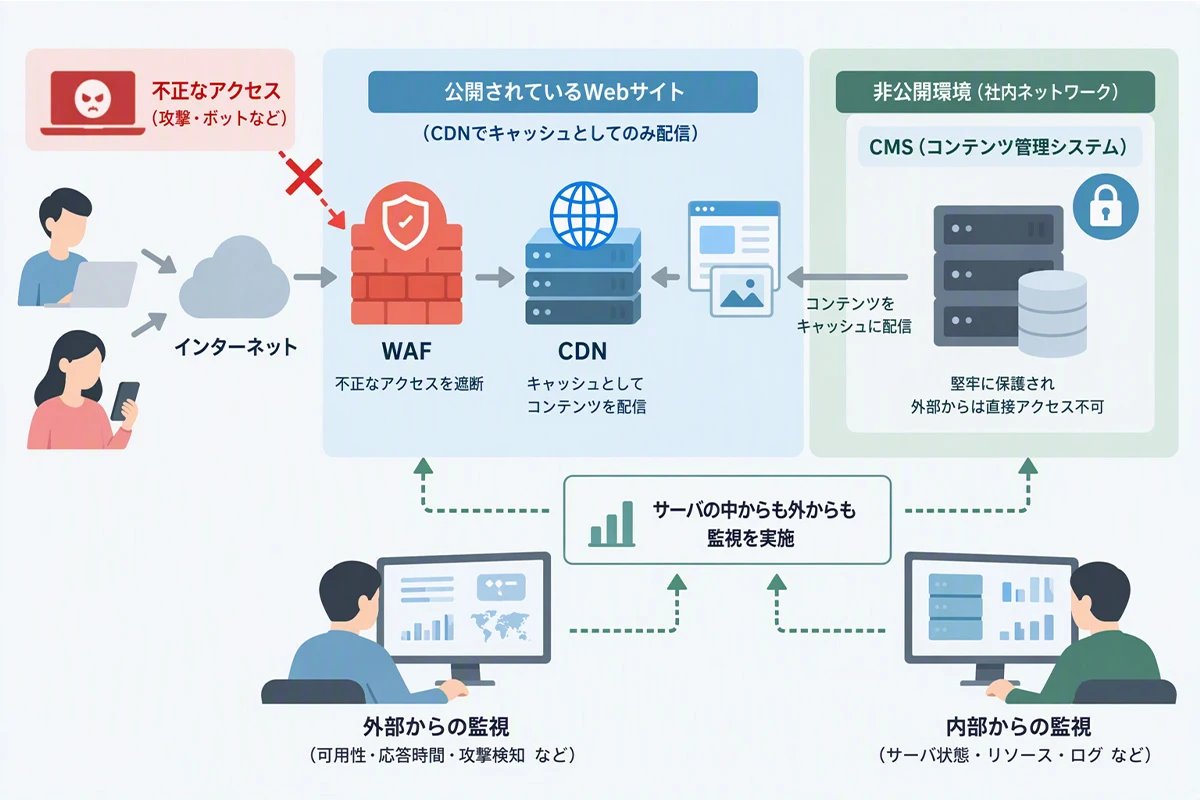
CMSアイソレーションは、CMSの管理環境を一般の利用者が閲覧する公開サイトから分離し、CMSで作成・更新したコンテンツを分離された公開サイトへ配信する仕組みを構築するサービスです。
CMSへのアクセス経路を限定するとともに、WAF(Web Application Firewall)、監視、バックアップなどを組み合わせます。これにより、CMSのセキュリティ対策を担当者の運用やCMSのアップデートだけに依存するのではなく、CMSの管理環境と公開サイトを含む配信システム全体で、セキュリティリスクの低減を図ります。
こんなお悩みありませんか?
- CMSやプラグインの脆弱性対応を続けることに負担を感じている
- CMSの管理画面やログイン画面をインターネット上に公開したままでよいか不安
- CMSのアップデートだけで十分なセキュリティ対策になっているか判断できない
- Webサイトが停止・改ざんされた場合の問い合わせや情報発信への影響が心配
- 社内のWeb担当部門と情報システム部門の役割分担が曖昧になっている
- サーバー、CMS、制作、監視を複数の事業者に依頼しており、障害時の連絡先がわかりにくい
- 夜間や休日を含めた監視や、障害発生時の初動体制を整えたい
- 将来のベンダー変更やシステム移管まで見据えて、構成や設定を整理したい
- 障害発生時に「何をどう復旧すればよいか」の具体的な手順や見通しが立たないため不安が残る

解決のアプローチ
CMSアイソレーションでは、訪問者が利用する公開環境と、担当者が操作するCMS管理環境を分離します。さらに、IP制限、WAF、監視、バックアップなどを組み合わせ、CMSへの攻撃リスクを抑え、単一の対策に依存しない多層的な構成を整えます。

CMSアイソレーションとは
CMS管理環境と公開環境を分離する仕組み
一部のCMSを使用して構築されたWebサイトでは、訪問者が閲覧するWebサイトと、担当者が操作するCMSが同じ公開環境上で動作しています。この構成では、CMSやプラグインなどに脆弱性が見つかった場合、外部からCMSへ到達される可能性があります。
CMSアイソレーションでは、AWS(Amazon Web Services)とCMS(WordPress など)を用いて、CMS管理環境を許可されたネットワークやIPアドレスからのみ利用できる領域に配置します。公開環境にはCMSそのものではなく、CMSから生成した静的コンテンツを配信します。
AWSにおいても、Amazon S3バケットを完全非公開(プライベート)に保ち、Amazon CloudFront経由でのみ静的コンテンツを配信する仕組みは、「安全な静的ウェブサイト構成」の標準構成として推奨されています。
厨房と客席を分けるように、CMSと公開サイトを分ける
CMSを「厨房」、公開サイトを「客席」にたとえると、CMSアイソレーションは、利用者を厨房に入れず、完成したコンテンツだけを客席へ届ける仕組みです。
CMSを利用した更新のしやすさを維持しながら、訪問者からCMSへ直接到達する経路を減らします。
Webサイトとインフラ、双方の専門性を組み合わせて提供
CMSのセキュリティを高めるためには、公開環境と管理環境の分離だけでなく、クラウドインフラまで含めた設計・運用が必要です。
本サービスでは、ミツエーリンクスがWebサイトの構築・運用、CMS構築、コンテンツ移行、品質管理を担当し、株式会社ネットフォースがクラウドインフラの監視・運用を支援します。それぞれの専門性を組み合わせ、Webサイトとインフラの双方から、お客様のサイトに適した構成を検討します。
ネットフォースについて
株式会社ネットフォースは、サーバー・ネットワークの設計・構築から、監視・運用・保守までを手がけるインフラ分野の専門企業です。
ミツエーリンクスのCMSアイソレーションが選ばれる3つの理由
-
Point 1公開サイトとインフラを一体で設計
CMSのセキュリティは、CMS自体を強化すれば完結するものではありません。公開サイトとインフラ双方の要件を踏まえ、CMSだけでなくページの更新方法、フォーム、サイト内検索、アクセス解析、外部サービス連携など、公開サイトの機能や運用への影響も考慮した配信システムを設計します。
-
Point 2公開サイトの監視・保守まで一貫して支援
CMS管理環境と公開サイトの分離だけでなく、公開後の監視・保守、障害発生時の対応までを見据えて配信システムを設計します。CMSの保守範囲や対応時間、障害発生時の役割分担を要件定義の段階で整理します。
-
Point 3将来の引継ぎや移管まで考慮したドキュメント整備
関連するクラウドサービス、DNS、SSL/TLS証明書、WAF、CDN(Content Delivery Network)などの構成・設定情報を整理し、必要なドキュメントを整備します。特定の担当者やベンダーだけが構成を把握している状態を避け、将来の担当者変更やシステム移管、ベンダー変更にも備えやすい運用基盤を提供します。
CMSアイソレーションの特長
-
1.CMSへの攻撃経路を減らす
CMS管理環境へのアクセスを許可されたIPアドレスやVPNなどに限定し、一般のWebサイト訪問者からCMSへ直接到達しにくい構成を設計します。
公開環境では静的コンテンツを中心に配信するため、CMS、データベース、管理画面など、攻撃対象になりやすい機能を公開領域から分離できます。 -
2.静的配信による安定した情報提供
HTML、CSS、JavaScript、画像などをAmazon S3に配置し、Amazon CloudFrontなどのCDNから配信します。
公開サイトへのアクセスをCMSサーバーで直接処理しないため、CMS側の一時的な障害が公開サイトへ与える影響を抑えやすくなります。Amazon CloudFrontは、キャッシュされたコンテンツをエッジ拠点から配信する仕組みを備えています。 -
3.監視・バックアップ・障害対応を含めて運用
CMSの隔離に加え、IP制限、WAF、CMSやプラグインの保守、サーバー監視、外形監視、バックアップなどを組み合わせます。
Amazon CloudWatchなどによるAWS内部の監視と、オープンソースの統合システム監視ソフトウェアであるZabbixによる外部からの死活・接続・レスポンス監視を行います。また、サーバー、データベース、CMSデータのバックアップ方針を定め、障害箇所に応じた復旧方法を準備します。必要に応じて、ログの集約・保管、異常兆候の監視・分析、月次レポートもご提案します。
CMSアイソレーションサービスの内容
対応内容例
- 現状調査・要件整理
-
CMS、サーバー、更新フロー、動的機能、外部連携、運用体制のヒアリング・調査・確認
- インフラ設計・構築
-
AWS環境(VPC、EC2、S3、ALB、CloudFront、WAFなど)の設計・構築
- CMS設計・構築
-
WordPressなどのCMS、静的HTML生成機能、管理画面のアクセス制御、各種設定
- Webサイト移行
-
テンプレート制作、コンテンツ移行、URL・リダイレクト、計測タグ設定
- 静的配信設計
-
CMSからの書き出し、Amazon S3への同期、CDN配信、キャッシュ更新
- セキュリティ
-
IP制限、WAF、権限設計、CMS・プラグイン・ミドルウェアの保守
- 監視・障害対応
-
Amazon CloudWatch、Zabbixなどによる監視、通知、一次切り分け、復旧支援
- バックアップ
-
サーバー、データベース、CMSデータのバックアップ・復旧方針策定
- ドキュメント
-
構成図、設定情報、運用手順、契約・管理者情報
- オプション
-
ログ管理システム、ログ監視・分析、月次レポート、改善提案
- ※ サイトの規模、CMS、動的機能、外部サービスとの連携状況により、対応範囲は異なります。
- ※ フォーム、会員機能、サイト内検索などは、外部SaaSや別システムとして設計する場合があります。
価格
Webサイトの規模・内容により変動します。まずはお気軽にご相談ください。
進め方
お問い合わせから構築・運用まで次の流れで進めます。
期間の目安:3カ月~
サイト規模、ページ数、CMS機能、コンテンツ移行量、動的機能、社内セキュリティ要件によって異なります。現状調査後に、対象範囲とスケジュールをご提示します。
-
Step 1お問い合わせ・ヒアリング
現在の課題、CMS、サーバー、更新体制、セキュリティ要件を確認します。
-
Step 2現状調査・適用範囲の整理
サイト構成、CMS機能、フォーム、サイト内検索、アクセス解析、外部連携などを調査し、静的化できる範囲と別途設計が必要な機能を整理します。
-
Step 3要件定義・基本設計
CMS管理環境、公開環境、ネットワーク、アクセス制限、監視、バックアップ、障害時の役割分担を定義します。
-
Step 4構築・コンテンツ移行
AWS環境、CMS、静的配信基盤を構築し、テンプレートや既存コンテンツを移行します。
-
Step 5検証・公開
CMS更新、静的HTML生成、表示、リンク、フォーム、計測、アクセス制御、監視、バックアップなどを確認したうえで公開します。
-
Step 6監視・保守・継続改善
公開後は、CMS・インフラの保守、監視、障害対応、バックアップ、構成情報の更新を行います。
CMSアイソレーションで得られる成果
CMSセキュリティを、運用だけでなくシステム構成から支える
Before
After
- CMS管理環境と公開環境を分離し、外部からの攻撃経路を減らす
- 公開側は静的コンテンツを中心に配信
- IP制限、WAF、監視、バックアップによる多層防御
- Webとインフラを横断した運用体制を整備
- 構成図、設定情報、運用手順を整理し、引継ぎや移管に備える
- 顧客接点、情報発信、ブランド信頼を支えるWebサイトの継続性を強化
よくあるご質問
- Q. 一般的なCMSサイトと何が違いますか?
-
一般的な構成では、CMSが公開環境上でページを生成します。CMSアイソレーションでは、CMSをアクセス制限された管理環境に置き、生成した静的コンテンツを公開環境から配信します。
- Q. WordPress以外のCMSでも利用できますか?
-
静的コンテンツを書き出せるCMSであれば、考え方を適用できる可能性があります。ただし、CMSの仕様やプラグイン、外部連携によって対応方法が異なるため、個別に調査します。
- Q. 既存のWordPressサイトを移行できますか?
-
可能です。テーマ、プラグイン、投稿タイプ、ページ数、URL、フォーム、検索、外部連携を調査し、移行対象と改修が必要な機能を整理します。
- Q. 問い合わせフォームは利用できますか?
-
利用できますが、フォームは動的な処理を必要とするため、外部のフォームサービスや別システムとして構成する場合があります。個人情報の取り扱いや既存CRM・MAとの連携も踏まえて設計します。
- Q. サイト内検索や会員機能にも対応できますか?
-
静的コンテンツだけでは実現できない機能は、外部サービスやAPIなどを組み合わせて設計します。機能ごとにCMSから分離できるかを確認します。
- Q. 更新作業は難しくなりませんか?
-
担当者はこれまでと同様にCMSで記事を作成・編集します。公開時に静的コンテンツを書き出して配信する工程が加わります。公開フローや操作手順は、運用に合わせて設計します。
- Q. CMSを隔離すれば攻撃を完全に防げますか?
-
完全に防げることを保証するものではありません。CMSへの外部からの到達経路を減らし、WAF、アクセス制限、監視、バックアップなどを組み合わせることで、リスクの低減を図ります。
- Q. AWS以外でも構築できますか?
-
本サービスでは、Amazon S3、Amazon CloudFront、WAF、Amazon CloudWatchなどを活用した構成を基本としています。既存クラウドや社内基準がある場合は個別に確認します。
- Q. 24時間365日対応の範囲を教えてください。
-
インフラの監視・障害検知・通知・手順書に基づく復旧支援を対象とします。CMSやアプリケーションの改修、コンテンツ更新などは別の保守対応時間となるため、要件定義時に責任範囲を整理します。
- Q. どのような項目を監視しますか?
-
サーバーやAWSリソースの状態、SSL/TLS証明書、Webサイトの死活、外部からの接続可否、レスポンスなどを想定しています。監視項目と通知方法はシステム構成に応じて決定します。
- Q. バックアップはどのように行いますか?
-
サーバーイメージ、データベース、CMSデータなど、対象ごとに取得頻度や保存世代を定めます。障害箇所に応じて、保存したデータから復旧できる方針を整えます。
- Q. 将来、別のベンダーへ移管できますか?
-
構成図、設定情報、手順書、クラウドサービスや管理権限の情報を整理し、引継ぎに備えます。データの保管場所や契約名義、移管作業の範囲についても、導入時に確認します。