セキュリティ対応
脆弱性対応フロー構築・運用
WebサイトやWebシステムを安全に運用し続けるためには、インシデントが発生した後の対応だけでなく、脆弱性が公表された段階から、自社への影響を確認し、対応の優先度を判断できる体制が必要です。
しかし、脆弱性情報を入手しても、確認方法や判断基準、関係者への連絡方法が決まっていなければ、迅速な対応にはつながりません。
本サービスでは、脆弱性情報の収集から影響確認、優先度判断、関係者への連絡、対応方針の決定までの流れを整理し、平時から対応できる体制づくりと継続的な運用を支援します。
こんなお悩みはありませんか?
- 脆弱性情報の収集や対応が、特定の担当者に依存している
- 情報を入手しても、自社への影響をすぐに判断できない
- 担当者や承認者、連絡先が明確になっていない
- 共有する情報やエスカレーションの条件が決まっていない

なぜ脆弱性対応フローを構築すべきなのか
脆弱性は、システムの公開時に問題が確認されていなくても、利用しているOS、ミドルウェア、CMS、ライブラリ、フレームワークなどに、後から脆弱性が見つかることがあります。IPA(情報処理推進機構)も、脆弱性情報は予告なく公表されることが多いため、運用段階では情報収集を継続し、自組織のシステムへの影響を確認する必要があると示しています※1。
しかし、脆弱性情報を入手しただけでは、迅速な対応にはつながりません。脆弱性情報を把握した際には、次のような確認や判断が必要になります。
- 自社のWebサイトやWebシステムが影響を受けるのか
- どのシステムを優先して確認するのか
- 誰が技術的な影響を調査するのか
- 誰が対応方針を決定するのか
- Web運用担当、情報システム部門、セキュリティ部門、委託先へどの順序で連絡するのか
- 通常の保守対応として扱うのか、緊急対応へ切り替えるのか
こうした判断を脆弱性の公表後に一から始めていては、確認や関係者調整に時間がかかります。担当者によって対応内容が変わる、必要な情報がそろうまで共有されない、誰に確認すればよいか分からないといった状況も、初動の遅れにつながります。
脆弱性への対応では、情報をいち早く入手するだけでなく、その情報を受けて組織として速やかに判断・行動できる準備が重要です。
解決のアプローチ
「脆弱性が公表されてから対応方法を考える」のではなく、「平時から判断と対応の仕組みを整えておく」。脆弱性情報を把握した際に、影響確認、優先度判断、関係者への連絡、対応方針の決定を速やかに進められるよう、あらかじめ対応フローや判断基準、役割分担を整えます。
脆弱性対応フロー構築・運用サービスとは
脆弱性対応フロー構築・運用サービスは、Webサイト運用担当者と、情報システム・セキュリティ担当者が連携し、脆弱性情報を把握した段階から速やかに判断を開始できる仕組みを整えるサービスです。
お客様のWebサイトやWebシステム、利用技術、運用・保守体制、社内の意思決定プロセスを確認し、脆弱性情報を入手した後の対応フローを設計します。
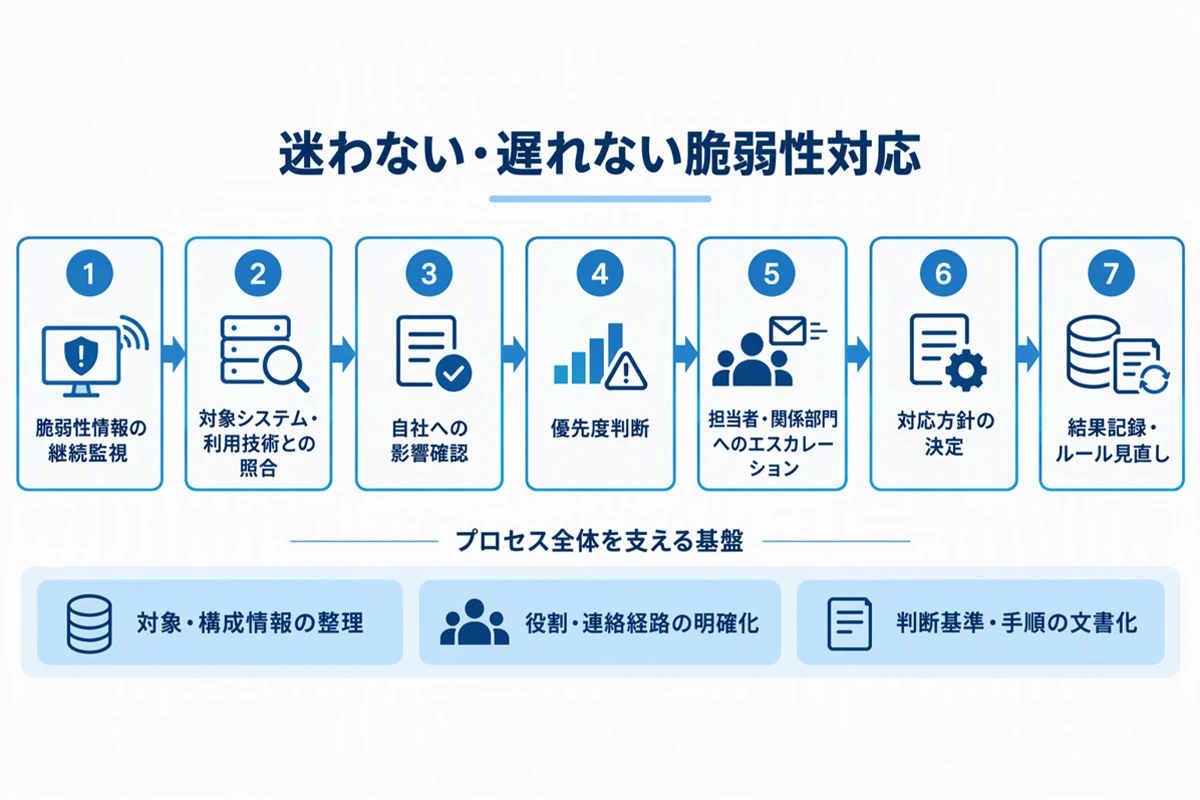
脆弱性情報の受付、対象システムとの照合、影響確認、優先度判断、関係者への連絡、エスカレーション、対応方針の決定、記録までを整理し、担当者の経験だけに依存しない形で文書化します。
また、お客様内で一連の対応を完結することが難しい場合は、当社や既存の保守・運用体制など社外の関係者も含めて役割分担を整理し、実際に脆弱性情報を把握した際に機能するフローを構築します。
さらに、構築したフローを文書として納品して終わるのではなく、運用開始後も対象となる脆弱性情報を継続的に監視し、必要な情報を通知します。脆弱性対応を一時的な緊急対応ではなく、Webサイト・Webシステムを安全に運用し続けるための継続的な業務プロセスとして定着させます。
インシデントレスポンスとの関係
インシデントレスポンスは、不正アクセス、情報漏えい、改ざん、サービス停止などのインシデントを検知した後に、影響を抑え、原因を確認し、復旧へ進むための活動です。NIST(アメリカ国立標準技術研究所:National Institute of Standards and Technology)は、インシデント対応の中心を「検知・対応・復旧」としつつ、それを支える準備として、ガバナンス、資産やリスクの識別、防御を組織全体で整えることが重要だとしています※2。
一方、本サービスが対象とする脆弱性対応は、必ずしもインシデントが発生していることを前提としません。脆弱性が公表された段階で、自社への影響を確認し、対応の要否と優先度を判断する活動です。
したがって、両者は競合するものではありません。脆弱性対応によってインシデントの発生可能性や影響を抑え、侵害や不審な事象が確認された場合には、既存のインシデントレスポンスへ迅速に接続します。
脆弱性対応フロー構築・運用サービスの特徴
-
1.脆弱性情報を把握した後の初動を迅速化
情報を入手した後に連絡先や確認方法を探すのではなく、平時に初動を設計します。最初に確認する事項、共有する情報、担当者、承認者を明確にすることで、必要な確認を速やかに開始できる状態をつくります。
-
2.自社環境に即した判断基準を明確化
脆弱性情報の深刻度だけでなく、対象システムの重要度、外部公開の有無、利用状況、取り扱う情報、事業への影響などを踏まえた判断基準を整理します。
-
3.役割と連絡経路を明確化
Web運用、情報システム、セキュリティ、事業部門、委託先などの役割を整理します。担当者や承認者、連絡先を明確にし、緊急時にもあらかじめ定めた連絡経路に沿って速やかに連携できる状態をつくります。
-
4.継続監視により見逃しを抑制
対象となる技術やシステムに関係する脆弱性情報を継続的に確認します。定期的な情報収集を運用に組み込むことで、「担当者が偶然気づく」ことに依存しない状態を目指します。
ただし、すべての脆弱性情報の検知や、あらゆる被害の防止を保証するものではありません。監視対象、情報源、通知条件は、お客様との協議によって定めます。
-
5.属人化を抑え、組織として対応できる状態へ
判断手順や連絡先を文書化することで、特定の担当者が不在でも、組織として初動を開始しやすくします。担当者個人の経験だけに依存せず、あらかじめ定めた手順に沿って対応できる運用ルールを整えます。
-
6.運用しながら見直せる仕組み
Webサイトの構成、担当者、委託先、脅威の状況は変化します。構築時のルールを固定化するのではなく、実際の対応や体制変更を踏まえて見直し、継続的な改善につなげます。
脆弱性対応フロー構築・運用サービスの詳細
以下は、脆弱性対応フロー構築・運用の標準的な対応内容です。
現状把握・ヒアリング
現在のWebサイト / Webシステムの運用体制、情報収集方法、既存のセキュリティルール、保守・開発・インフラの委託関係、意思決定の流れなどを確認します。
対象システム・利用技術の整理
対象となるWebサイト、Webシステム、CMS、OS、ミドルウェア、フレームワーク、主要ライブラリ、クラウド・ホスティング環境などを、確認可能な範囲で整理します。
最新の構成情報を把握しておくことは、公表された脆弱性が自社に影響するかを迅速に判断するための前提となります。
情報収集源・監視対象の整理
JVN、JPCERT/CC、CISA、製品・サービス提供元など、確認する情報源を整理します。対象技術や運用体制に合わせて、監視範囲と通知条件を設定します。
影響確認・優先度判断ルールの設計
影響対象、利用バージョン、外部公開状況、悪用状況、システムの重要度、事業影響など、判断に使用する項目を整理します。
対応フロー・手順書の作成
脆弱性情報の把握から、影響確認、優先度判断、関係者連携、対応方針決定、記録までをフローとして可視化します。あわせて、各段階で必要な確認事項や共有情報を手順書としてまとめます。
脆弱性は、いつ公表されるかを事前に予測できません。だからこそ、脆弱性情報を把握してから対応方法を考えるのではなく、把握したときに迷わず動ける準備が必要です。
対応フローと手順書を整備することで、脆弱性情報の収集、影響確認、優先度判断、関係者への連絡、対応方針の決定を、特定の担当者の経験だけに頼らず、組織として進められる状態をつくります。
継続監視・通知、定期的な見直し
運用開始後は、設定した対象と情報源に基づき脆弱性情報を監視・通知します。対象システムの変更、担当者の異動、委託先の変更、実際の対応で判明した課題などに合わせ、フローやルールを見直します。
進め方
期間の目安:1週間~
Webサイトの構成、インフラ構成、社内セキュリティ要件によって異なります。現状調査後に、対象範囲とスケジュールをご提示します。
-
Step 1現状ヒアリング
対象Webサイト、利用技術、運用・保守体制、既存ルール、関係者、課題を確認します。
-
Step 2対象・情報源・判断項目の整理
監視対象、情報収集源、影響確認に必要な情報、優先度判断の観点を整理します。
-
Step 3フロー・体制・ルールの設計
受付、影響確認、優先度判断、エスカレーション、対応方針決定、記録までの流れを設計します。
-
Step 4手順書化・運用開始
関係者が実際に使用できる形に文書化し、連絡先や役割を共有したうえで運用を開始します。
-
Step 5継続監視・通知・改善
脆弱性情報を継続的に監視・通知し、システムや体制の変化、実際の対応結果を踏まえてルールを見直します。
脆弱性対応フロー構築・運用サービスで得られる成果
担当者任せの脆弱性対応から、組織として迷わず・遅れず対応できる運用へ。
脆弱性情報を把握した際の確認事項や判断基準、役割、連絡経路が明確になることで、担当者個人の経験だけに頼らず、組織として速やかに初動を開始できるようになります。さらに、継続的な情報収集とフローの見直しにより、脆弱性への対応を一時的な緊急対応ではなく、Webサイト・Webシステムの安全な運用を支える継続的な業務プロセスとして定着させます。
よくあるご質問
- Q. どのようなWebサイト・Webシステムが対象ですか?
-
対象範囲は、お客様の運用環境や利用技術を確認したうえで決定します。コーポレートサイト、会員サイト、業務Webシステム、CMSを利用したサイトなどが想定されますが、監視対象とするシステム・技術は事前に協議します。
- Q. どのような脆弱性情報を扱いますか?
-
対象システムや利用技術に関連する、公的機関、主要なセキュリティ機関、製品・サービス提供元などの情報を中心に確認します。具体的な情報源、対象技術、通知条件は、サービス開始時に取り決めます。
- Q. 脆弱性の深刻度を示すCVSS(Common Vulnerability Scoring System:共通脆弱性評価システム)のスコアが高い脆弱性は、すべて緊急対応になりますか?
-
CVSSのスコアだけで緊急対応の要否を判断するわけではありません。対象システムで該当する製品やバージョンを利用しているか、外部から攻撃可能か、実際に悪用が確認されているか、システムの重要度や事業への影響などを踏まえて、対応の優先度を判断します。
- Q. 社内にセキュリティの専門担当者がいなくても導入できますか?
-
導入可能です。ヒアリングを通じて、現在の担当者や委託先を含めた役割分担を整理します。ただし、実際の改修、パッチ適用、侵害調査などに専門的な技術対応が必要な場合は、既存の保守事業者や専門事業者との連携が必要になることがあります。
- Q. すでに対応フローがある場合も利用できますか?
-
はい。既存フローを確認し、対象範囲、判断基準、連絡経路、委託先との役割分担、監視・通知の仕組みなど、不明確な箇所を整理します。既存のルールを生かしながら、実際に運用しやすい形へ見直します。
- Q. 運用開始後は何をしてもらえますか?
-
事前に取り決めた対象技術と情報源に基づき、脆弱性情報を継続的に監視し、対応検討が必要と考えられる情報を通知します。実際の影響判断や対応方針は、構築したフローに沿って、お客様および関係事業者と連携して進めます。
- Q. 脆弱性診断やシステム改修も含まれますか?
-
本サービスの基本範囲は、対応フロー・体制・ルールの構築、脆弱性情報の継続的な監視・通知です。脆弱性診断、パッチ適用、プログラム改修、インフラ変更、侵害調査などは基本範囲に含まれません。必要な場合は対応体制や契約状況を確認したうえで個別に対応方法をご提案します。なお、作業内容や範囲が定型化できるものについては、定額サービスとしてご提供することも可能です。